Et si l’État arrêtait de sécuriser des centaines de SI séparément ?
Publié sur LinkedIn le 10 septembre 2026
Les fuites de données touchant les administrations françaises se succèdent.
L’ANSSI reconnaît que les multiples incidents et fuites ayant affecté en 2025 les ministères et leurs établissements sous tutelle révèlent encore des fragilités.
Alors une question mérite d’être posée :
faut-il continuer à sécuriser chaque SI de l’État presque comme un monde à part ?
Chaque ministère, direction ou établissement dispose de ses architectures, outils, annuaires, procédures, équipes, contrats et contraintes historiques.
À chaque fois, il faut sécuriser les accès, superviser, sauvegarder, patcher, gérer les habilitations, tester les PRA et maintenir les compétences.
Cette dispersion multiplie les surfaces à administrer… et les possibilités d’erreur.
Je ne propose pas pour autant de construire un gigantesque SI monolithique dans lequel tout serait connecté à tout.
Ce serait créer un risque systémique : une compromission majeure pourrait avoir un impact national.
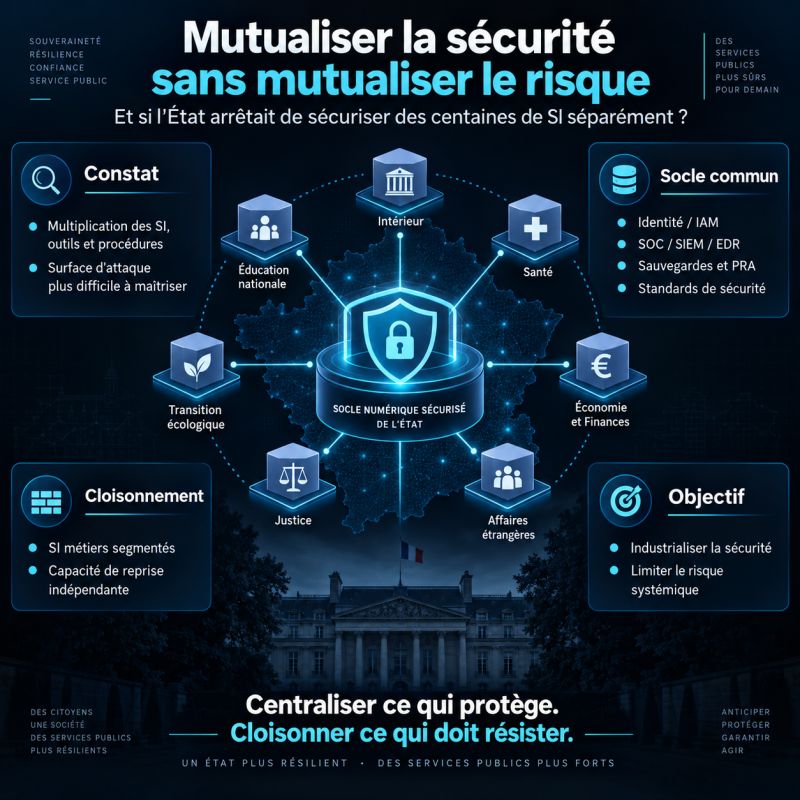
L’idée serait plutôt de bâtir un socle numérique souverain et fortement mutualisé pour l’État.
Identité et IAM.
PKI.
DNS.
Messagerie.
SOC / SIEM.
EDR.
Gestion des vulnérabilités.
Sauvegardes et infrastructures de reprise.
Cloud souverain.
Standards de sécurité communs.
Autour de ce socle, les SI métiers des ministères resteraient fortement cloisonnés, segmentés et capables de fonctionner ou de redémarrer indépendamment.
On mutualise ce qui peut être industrialisé.
On cloisonne ce qui doit rester résilient.
L’ANSSI vient d’ailleurs de renforcer sa capacité de réaction dédiée aux services de l’État, avec une communication technique de crise centralisée et la possibilité d’imposer rapidement certaines mesures de protection aux ministères.
C’est déjà une forme de centralisation de la réponse.
Pourquoi ne pas aller plus loin dans l’industrialisation de la prévention, de la détection et de la reprise ?
La cybersécurité de l’État ne devrait peut-être plus être pensée comme l’addition de dizaines ou centaines de sécurités locales.
Elle pourrait devenir une architecture commune, souveraine, fortement sécurisée, mais conçue dès le départ pour éviter le « tout ou rien ».
Le principe pourrait tenir en une phrase :
Mutualiser la sécurité sans mutualiser le risque.
PS : Si ces sujets vous intéressent, suivez-moi ici sur LinkedIn : je publie régulièrement des veilles CERT, analyses et retours d’expérience autour de la cyber-résilience et de la continuité IT. Et si votre organisation souhaite renforcer sa résilience, structurer son PCA/PRA ou préparer ses prochains exercices, mes offres d’accompagnement sont également disponibles.
#Cybersécurité #RésilienceIT #État #SouverainetéNumérique #PRA #PCA #ANSSI #DSI #RSSI