☰ Menu
Accueil
Veille CERT
Veille Techno
CyberSécurité
Livrables gratuits
Articles LinkedIn
Offres
A propos
in
La résilience IT doit-elle être mesurée comme la cybersécurité ?
Publié sur LinkedIn le 02 octobre 2026
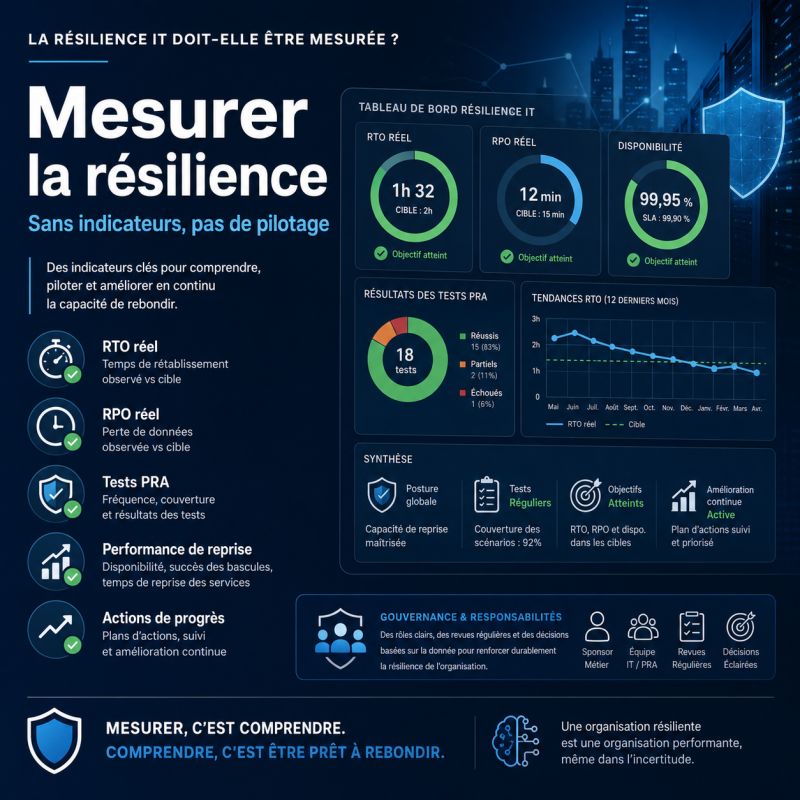
En cybersécurité, nous mesurons beaucoup de choses. Nombre de vulnérabilités. Temps de correction. Incidents. Alertes. Couverture EDR. Taux de patch. Mais combien d’entreprises mesurent réellement leur capacité à reprendre ? Avoir un PRA ne donne pas une mesure de résilience. Un document dit ce que l’on prévoit de faire. Un indicateur montre ce que l’on est réellement capable de faire. La résilience peut pourtant être mesurée avec des éléments très concrets. RTO théorique versus RTO réellement observé. RPO cible versus perte de données mesurée. Taux de restaurations réussies. Temps nécessaire pour mobiliser la cellule de crise. Pourcentage de runbooks testés. Taux de dépendances critiques cartographiées. Nombre d’écarts identifiés pendant les exercices. Délai de clôture des actions issues des REX. Pourcentage d’applications critiques ayant subi un test PRA récent. On peut même mesurer la qualité. Une reprise terminée dans le RTO mais avec des données incohérentes n’est pas une réussite. Un exercice terminé sans incident mais où aucune dépendance réelle n’a été testée ne prouve pas grand-chose. Les indicateurs doivent donc répondre à une question : « Cette mesure nous aide-t-elle à décider ? » Parce que le risque des KPI est connu. On finit par optimiser l’indicateur plutôt que la capacité réelle. Afficher 100 % de PRA documentés est facile. Afficher 100 % de PRA testés avec succès dans les objectifs annoncés est une autre histoire. Le NIST recommande précisément de bâtir des programmes de mesure permettant d’évaluer l’efficacité des politiques, procédures et contrôles et d’éclairer les décisions d’investissement. La résilience mérite la même discipline. Mesurer. Comparer. Suivre les tendances. Identifier les écarts. Prioriser les investissements. Rejouer les tests. Et surtout présenter ces indicateurs au management. Parce qu’un RTO non tenu n’est pas seulement un problème technique. C’est un risque métier. La vraie question n’est donc pas : « Avons-nous un PRA ? » Mais : « Quels indicateurs prouvent que notre capacité de reprise s’améliore réellement ? » En résilience, les impressions ne suffisent pas. Il faut des preuves. PS : Si vous découvrez mon contenu (veille CERT, Post), je vous invite à me suivre ici sur LinkedIn #RésilienceIT #KPI #PRA #PCA #CyberRésilience #ProductionIT #GestionDesRisques #DSI #RSSI