Cyberattaque : avez-vous pensé aux délais de déclaration ?
Publié sur LinkedIn le 05 octobre 2026
Quand une crise cyber éclate, les équipes cherchent d’abord à contenir l’attaque, préserver les preuves et rétablir les services.
C’est normal. Mais une autre horloge tourne déjà : celle des obligations de déclaration.
Et elles ne sont pas les mêmes pour toutes les entreprises.
Quelques exemples :
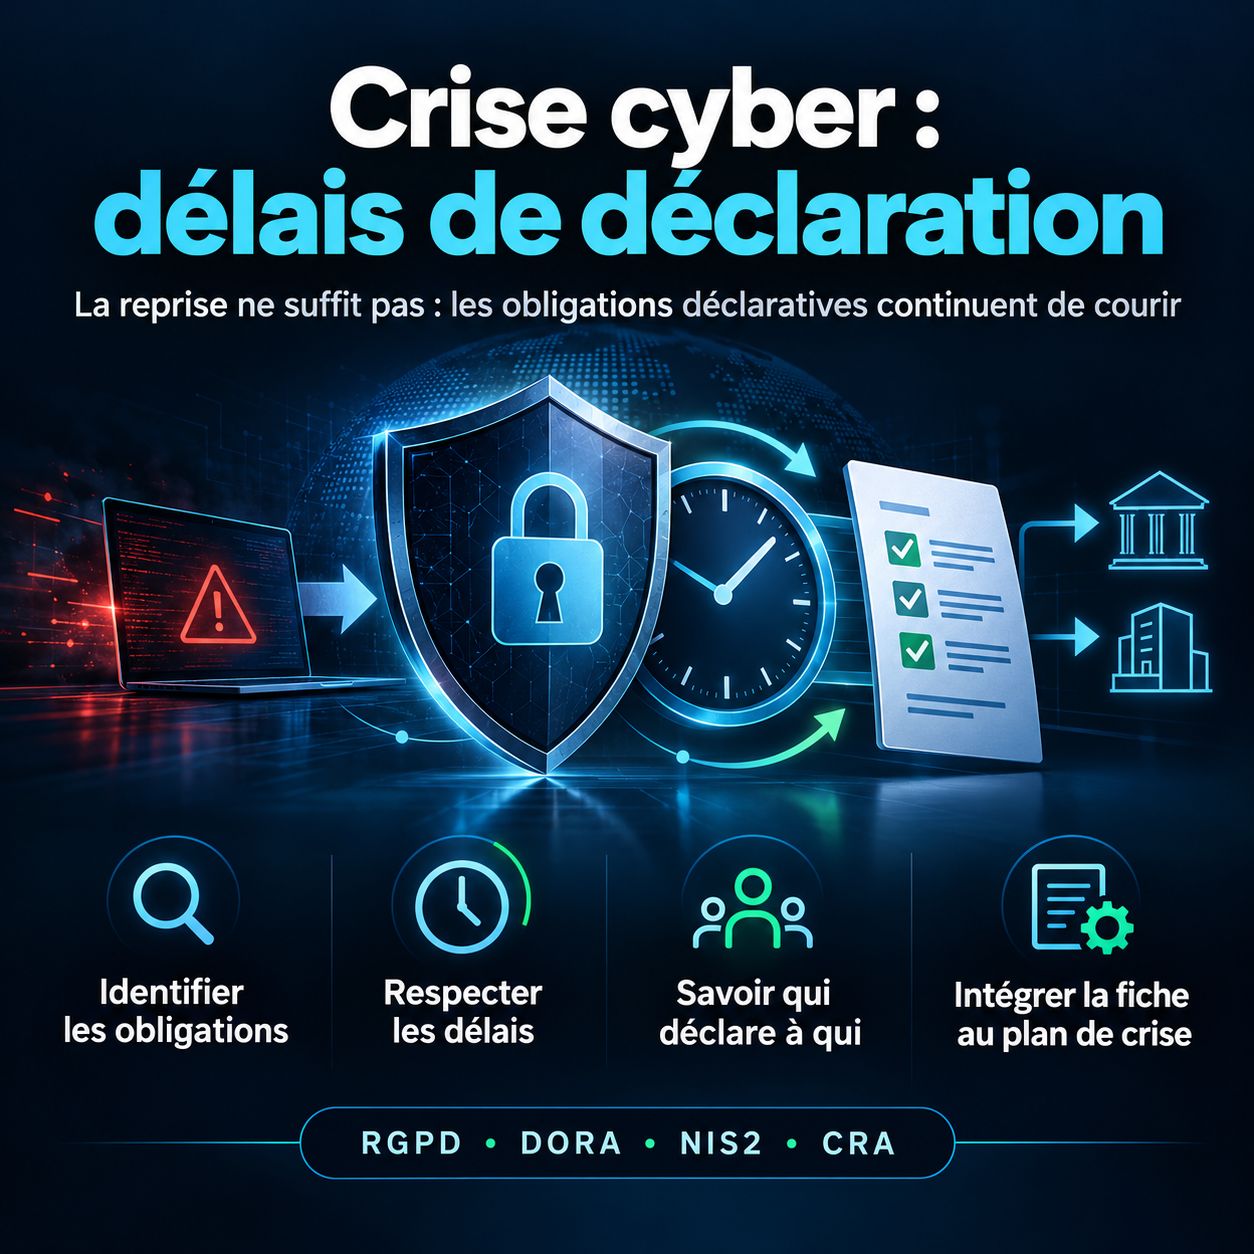
• RGPD : une violation de données personnelles présentant un risque doit être notifiée à la CNIL, si possible sous 72 heures.
• Assurance cyber : pour certaines indemnisations, le dépôt de plainte doit intervenir dans les 72 heures après connaissance de l’attaque.
• DORA : première notification sous 4 heures après classification d’un incident TIC majeur, et au plus tard sous 24 heures après sa détection.
• CRA : pour les fabricants concernés, alerte sous 24 heures et notification sous 72 heures pour certains incidents ou vulnérabilités.
• NIS2, santé, OIV/OSE… : d’autres obligations sont à examiner selon le cadre juridique applicable.
Le piège ? Découvrir ces échéances au milieu de la crise, alors que les équipes sont déjà mobilisées sur la reprise.
C’est pour cela que nous avons préparé une fiche réflexe à intégrer directement aux documents de gestion de crise. https://4acyber.fr/livrable/Fiche_reflexe_declarations_incident_cyber_2026.xlsx
Elle recense 26 situations et démarches, avec pour chacune :
• le cas concerné et le texte applicable ;
• le délai à respecter ;
• l’organisme destinataire ;
• le lien officiel vers la déclaration ;
• une case pour suivre ce qui a été effectué.
L’objectif n’est pas de transformer la cellule de crise en service juridique.
C’est de lui permettre d’identifier immédiatement les démarches à examiner, puis de les faire valider par les responsables compétents.
Car un même incident peut entraîner plusieurs déclarations. Et le point de départ des délais peut varier : découverte, connaissance de la violation ou classification de l’incident.
Cette fiche doit être adaptée à votre organisation, tenue à jour et surtout testée en exercice, comme n’importe quelle procédure de crise.
Un PRA peut prévoir comment redémarrer la production.
Il doit aussi s’articuler avec les obligations qui continuent de courir pendant l’arrêt.
Le jour J, savez-vous précisément qui doit déclarer quoi, à qui et sous quel délai ?
PS : Si ces sujets vous intéressent, suivez-moi ici sur LinkedIn : je publie régulièrement des veilles CERT, analyses et retours d’expérience autour de la cyber-résilience et de la continuité IT. Et si votre organisation souhaite renforcer sa résilience, structurer son PCA/PRA ou préparer ses prochains exercices, mes offres d’accompagnement sont également disponibles.
#GestionDeCrise #CyberRésilience #PRA #RGPD #DORA #NIS2 #Cybersécurité #ProductionIT