De la veille au patch
Publié sur LinkedIn le 31 aout 2026
Les CERT, les éditeurs et les constructeurs publient chaque jour des avis de sécurité, des correctifs et des alertes sur des vulnérabilités exploitées.
Le problème n’est plus seulement de trouver l’information.
Il faut savoir immédiatement si notre système d’information est concerné.
Une CVE critique peut viser une version précise d’un système, d’un équipement, d’une application ou d’un composant open source.
Mais entre l’avis publié et le serveur à corriger, il reste souvent une chaîne manuelle :
lire l’alerte ;
comprendre les produits concernés ;
chercher les versions installées ;
identifier les propriétaires ;
évaluer la criticité ;
ouvrir les tickets ;
vérifier la correction.
C’est lent, répétitif et propice aux angles morts.
L’IA peut accélérer cette chaîne.
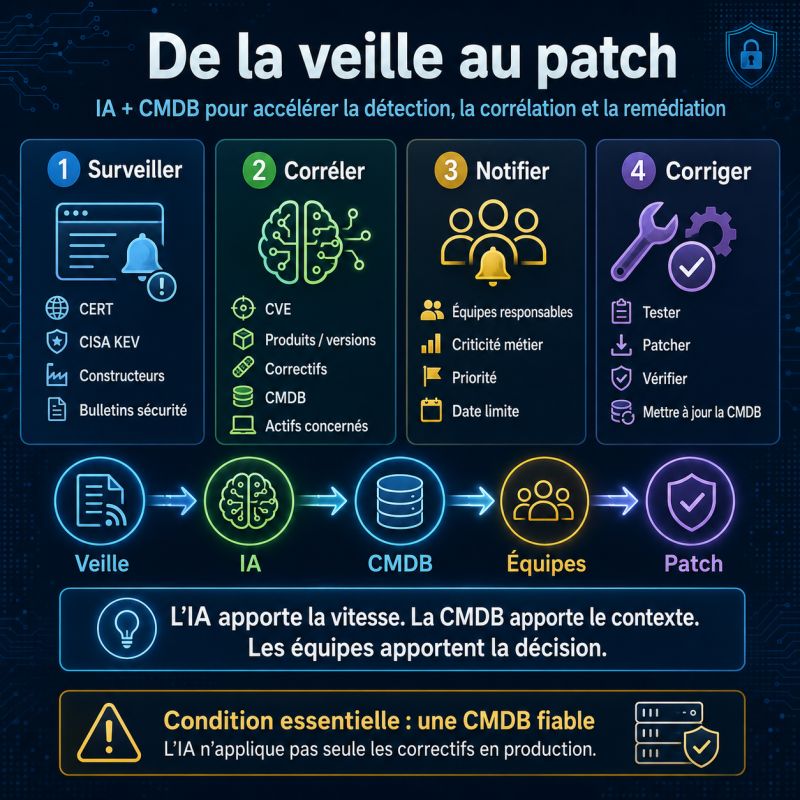
Elle peut surveiller les flux du CERT-FR, le catalogue CISA KEV et les bulletins des constructeurs.
Elle peut extraire les produits, versions, CVE, correctifs disponibles et mesures de contournement.
Puis elle peut comparer ces informations avec la CMDB.
Si la CMDB indique quels serveurs, applications, équipements ou postes utilisent le produit concerné, l’organisation peut générer une liste ciblée :
actifs exposés ;
équipes responsables ;
criticité métier ;
environnements concernés ;
date limite de correction ;
correctif recommandé.
L’alerte devient alors une action exploitable.
Chaque équipe reçoit les actifs qui la concernent, la version touchée, l’impact, la priorité et la mesure attendue.
Mais l’IA ne doit pas décider seule de patcher la production.
Un avis peut être ambigu.
La CMDB peut être incomplète.
Un correctif peut provoquer une régression.
Une application critique peut nécessiter un test, un arrêt planifié ou un retour arrière.
L’IA doit assister le triage, la corrélation et la préparation.
La décision reste encadrée par les équipes, la gestion des changements et la connaissance du terrain.
Et tout repose sur une condition : une CMDB fiable.
Une IA performante connectée à un inventaire faux produira seulement des erreurs plus vite.
La chaîne idéale est donc :
surveiller ;
extraire ;
corréler ;
prioriser ;
notifier ;
tester ;
corriger ;
vérifier ;
mettre à jour la CMDB.
Le bénéfice : réduire le délai entre la publication d’une vulnérabilité et la mise en sécurité réelle des actifs concernés.
La vraie question n’est plus :
« Avons-nous vu l’alerte ? »
Mais :
« Savons-nous quels actifs sont concernés, qui doit agir et comment prouver que le risque est corrigé ? »
L’IA apporte la vitesse.
La CMDB apporte le contexte.
Les équipes apportent la décision.
PS : Si vous découvrez mon contenu (veille CERT, Post), je vous invite à me suivre ici sur LinkedIn
#IntelligenceArtificielle #CMDB #CERT #GestionDesVulnérabilités #PatchManagement #RésilienceIT #RSSI #DSI